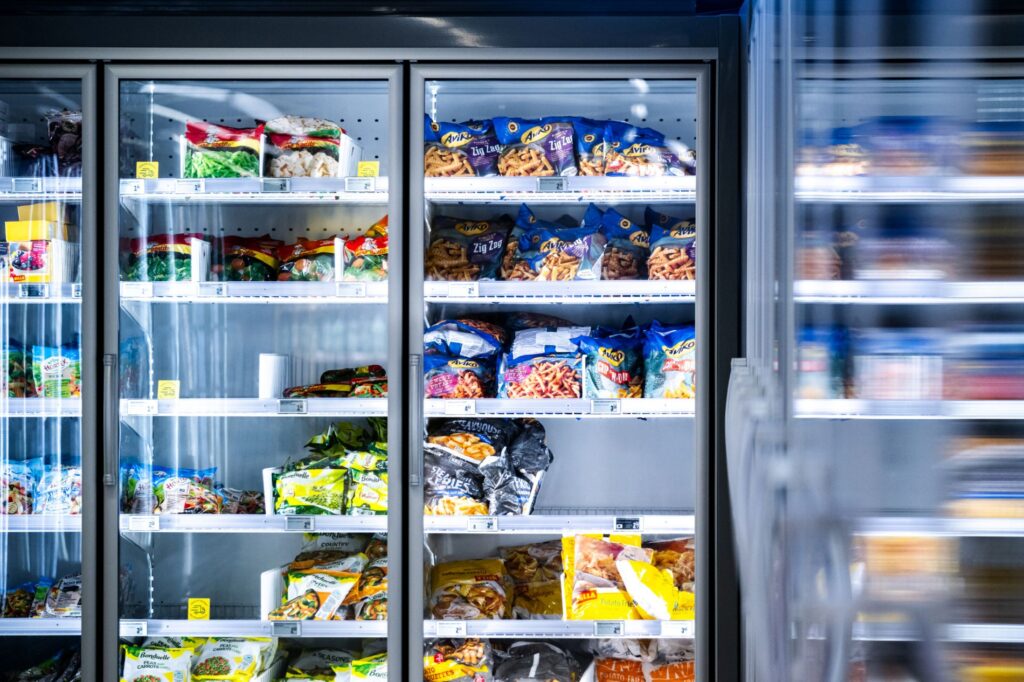
Pirmadienį programišiai nusitaikė į Belgijos, Švedijos ir Estijos prekybos centrų šaldymo sistemas. Kibernetiniai nusikaltėliai pakeitė valdymo sistemos nustatymus ir taip sugadino juose esančius maisto produktus. Pasak lietuvių komercinės šaldymo įrangos gamintojo FREOR inžinerijos skyriaus vadovo Dainiaus Alekšiūno, kibernetiniai nusikaltėliai įsilaužė ne į pačius įrenginius, o į jų nuotolinio valdymo sistemas.
Komercinio šaldymo sistemos yra vis dažniau valdomos nuotoliu per įvairius integruotus valdiklius. Tai supaprastina kasdienę įrangos priežiūrą, tačiau neatidus naudojimas gali atverti kelią kibernetinėms atakoms. Šiandien net ir mažiausią saugumo spragą gali automatiškai aptikti programišių dirbtinio intelekto (DI) įrankiai.
JAV kibernetinio saugumo bendrovės „CrowdStrike“ 2026 metinėje apžvalgoje teigiama, kad atakų, kurių metu naudojamas DI, kiekis išaugo 89 proc., o vidutinė įsilaužimo trukmė sutrumpėjo iki 29 minučių. Tai rodo, kad įsilaužėliams yra ne tik lengviau aptikti kibernetinio saugumo spragas, bet ir vykdyti panašias masines atakas.
Kaip kibernetiniai nusikaltėliai sugadino maisto produktus?
Tai jau nebe pirmas toks įvykis Europoje šiemet, tačiau dabartiniais duomenimis, jis palietė mažiau prekybininkų nei išpuolis prieš maisto prekių parduotuvių šaldymo įrenginius Prancūzijoje praėjusio mėnesio viduryje. Abiem atvejais kibernetiniai nusikaltėliai įsilaužė į šaldymo įrangos nuotolinio valdymo sistemas ir pakeitė atitirpinimų parametrus.
„Programišiai pakėlė šaldymo įrenginių temperatūrą pakeisdami atitirpinimo intervalą, jo trukmę ir saugos temperatūrą. Komercinio šaldiklio temperatūra standartiškai pakyla tik jį atitirpinant, o vidiniai davikliai užfiksuoja, jeigu temperatūra pakyla per daug. Pakeitus visus tris nustatymus šaldymo įrenginiai nuolatos kartojo atitirpinimo ciklą ir nepranešė apie kylančią temperatūrą“, – teigia FREOR inžinerijos skyriaus vadovas.
Saugus komercinio šaldiklio atitirpinimo ciklas iki 45 minučių, tačiau įsilaužimo metu kibernetiniai nusikaltėliai jį prailgino keletą kartų. Praėjus valandai po tokių pokyčių nei įranga, nei viduje esantys maisto produktai nenukentėjo, tačiau po 2-3 valandų vidinė šaldymo įrenginių temperatūra pasiekė kritinį lygį ir juose esantys produktai buvo negrįžtamai sugadinti.
Kaip sustabdyti įsilaužimą, kol jis dar vyksta?
„Vos užfiksavus kibernetinę ataką prekybininkai turėtų nutraukti šaldymo įrangos nuotolinio valdymo sistemos ryšį su išoriniu tinklu. Tačiau jeigu programišiai jau išsiuntė komandą pakeisti atitinkamus nustatymus iš centrinės valdymo sistemos, net ir nutraukus ryšį šaldymo įrenginys paklus kibernetinių nusikaltėlių norams“, – sako D. Alešiūnas.
Šaldytuvuose integruota nuotolinio valdymo sistema aklai klauso komandų, kurias gauna iš centrinės valdymo sistemos, todėl vien momentinis šaldytuvo išjungimas nesustabdys įsilaužėlių. Tokiu atveju atsakingi asmenys turėtų per ne ilgiau nei 2 valandas izoliuoti valdymo sistemą, atstatyti parametrus ir patikrinti visą tinklą.
Nors aukšta temperatūra dažnu atveju nesugadins pačios šaldymo įrangos mechanizmų, žala gali neapsiriboti vien tik sugadintais maisto produktais. Jeigu parduotuvės laiku nesustabdys įsilaužimo arba neužfiksuos įsilaužimo metu valdymo sistemose įdiegtų vadinamųjų galinių durų (angl. backdoors), kibernetiniai nusikaltėliai gali net ir vėliau pasiekti prie to paties interneto tinklo prijungtus darbuotojų kompiuterius ar atsiskaitymo terminalus.
Kaip užkirsti kelią kibernetinei atakai dar jai neprasidėjus?
Jei prekybininkų interneto ryšio tinklai ar pačios sistemos nėra tinkamai apsaugotos, kibernetinių atakų tikimybė gali būti didelė. Todėl geriausia gynyba prieš programišius – išankstinis pasiruošimas.
- Reguliarus programinės bei techninės įrangos sistemų atnaujinimas. Prekybininkai turėtų patikrinti ar jų šaldymo įrangos nuotolinio valdymo sistemos tebegauna saugumo atnaujinimus ir įsitikinti, kad jie naudoja naujausią programinės įrangos versiją, o senos, jau nebepalaikomos sistemos yra pakeistos naujomis.
- Saugus prisijungimas prie vidinių platformų. Visi prekybos tinklo darbuotojai turėtų naudoti unikalius, sudėtingus slaptažodžius ir dviejų žingsnių tapatybės patvirtinimą. Tačiau net ir naudojant šias saugumo priemones, prie sistemų reikėtų jungtis tik per saugų interneto ryšį ir pašalinti atviras valdymo sąsajas.
- Skirtingi tinklai ir saugus interneto ryšys. Parduotuvių šaldymo sistemos turėtų naudoti atskirą tinklą, kuris gali perduoti ribotą kiekį duomenų kitoms įmonės IT sistemoms. Tai leis apsaugoti visą įmonės infrastruktūrą tuo atveju, jeigu programišiai įsilauš į šaldymo įrangos valdymo sistemą. Nuotolinio valdymo sistemos taip pat neturėtų būti atvirai pasiekiamos internete – didesniam saugumo užtikrinimui turėtų būti naudojama VPN (virtualus privatus tinklas).
- Nuolatinė šaldymo įrangos veikimo stebėsena. FREOR ir kiti gamintojai rekomenduoja įjungti automatinius įspėjimus, kurie prekybininkams praneš apie netikėtai pakitusią temperatūrą, įtartinus bandymus prisijungti prie sistemos ar neįprastus nustatymų pakeitimus.
- Pasiruošimas galimoms kibernetinėms atakoms. Prekybos tinklams verta paaiškinti darbuotojams, kaip įsilaužimo atveju jie turėtų elgtis, apsaugoti maisto produktus bei greitai atkurti saugų įrangos darbą.
„Nors šiuo metu gali atrodyti, kad kibernetinės atakos vyksta gan dažnai, atsakingos institucijos ir gamintojai aktyviai imasi atsakomųjų priemonių. Pavyzdžiui, 2027 metų gale įsigalios Europos Sąjungos kibernetinio atsparumo aktas, kuris griežtai uždraus pačių įrangos gamintojų valdymo sistemose iki šiol paliekamas galines duris. Tai iš esmės sumažins saugumo spragų kiekį ir kibernetinių atakų tikimybę“, – tikina FREOR inžinerijos skyriaus vadovas.
Šaltiniai: FREOR; CrowdStrike.
Diskusija (0)
Kol kas komentarų nėra. Parašykite pirmąjį.
Registruotis nereikia, jeigu svetainės komentarų nustatymai to nereikalauja. Komentarai gali būti moderuojami. Reklama ir šlamštas neleidžiami.