Verslas
Sukčiai taikosi į įmones – kodėl nuo žmogiškų klaidų neapsaugos net ir geriausios kompiuterinės sistemos?
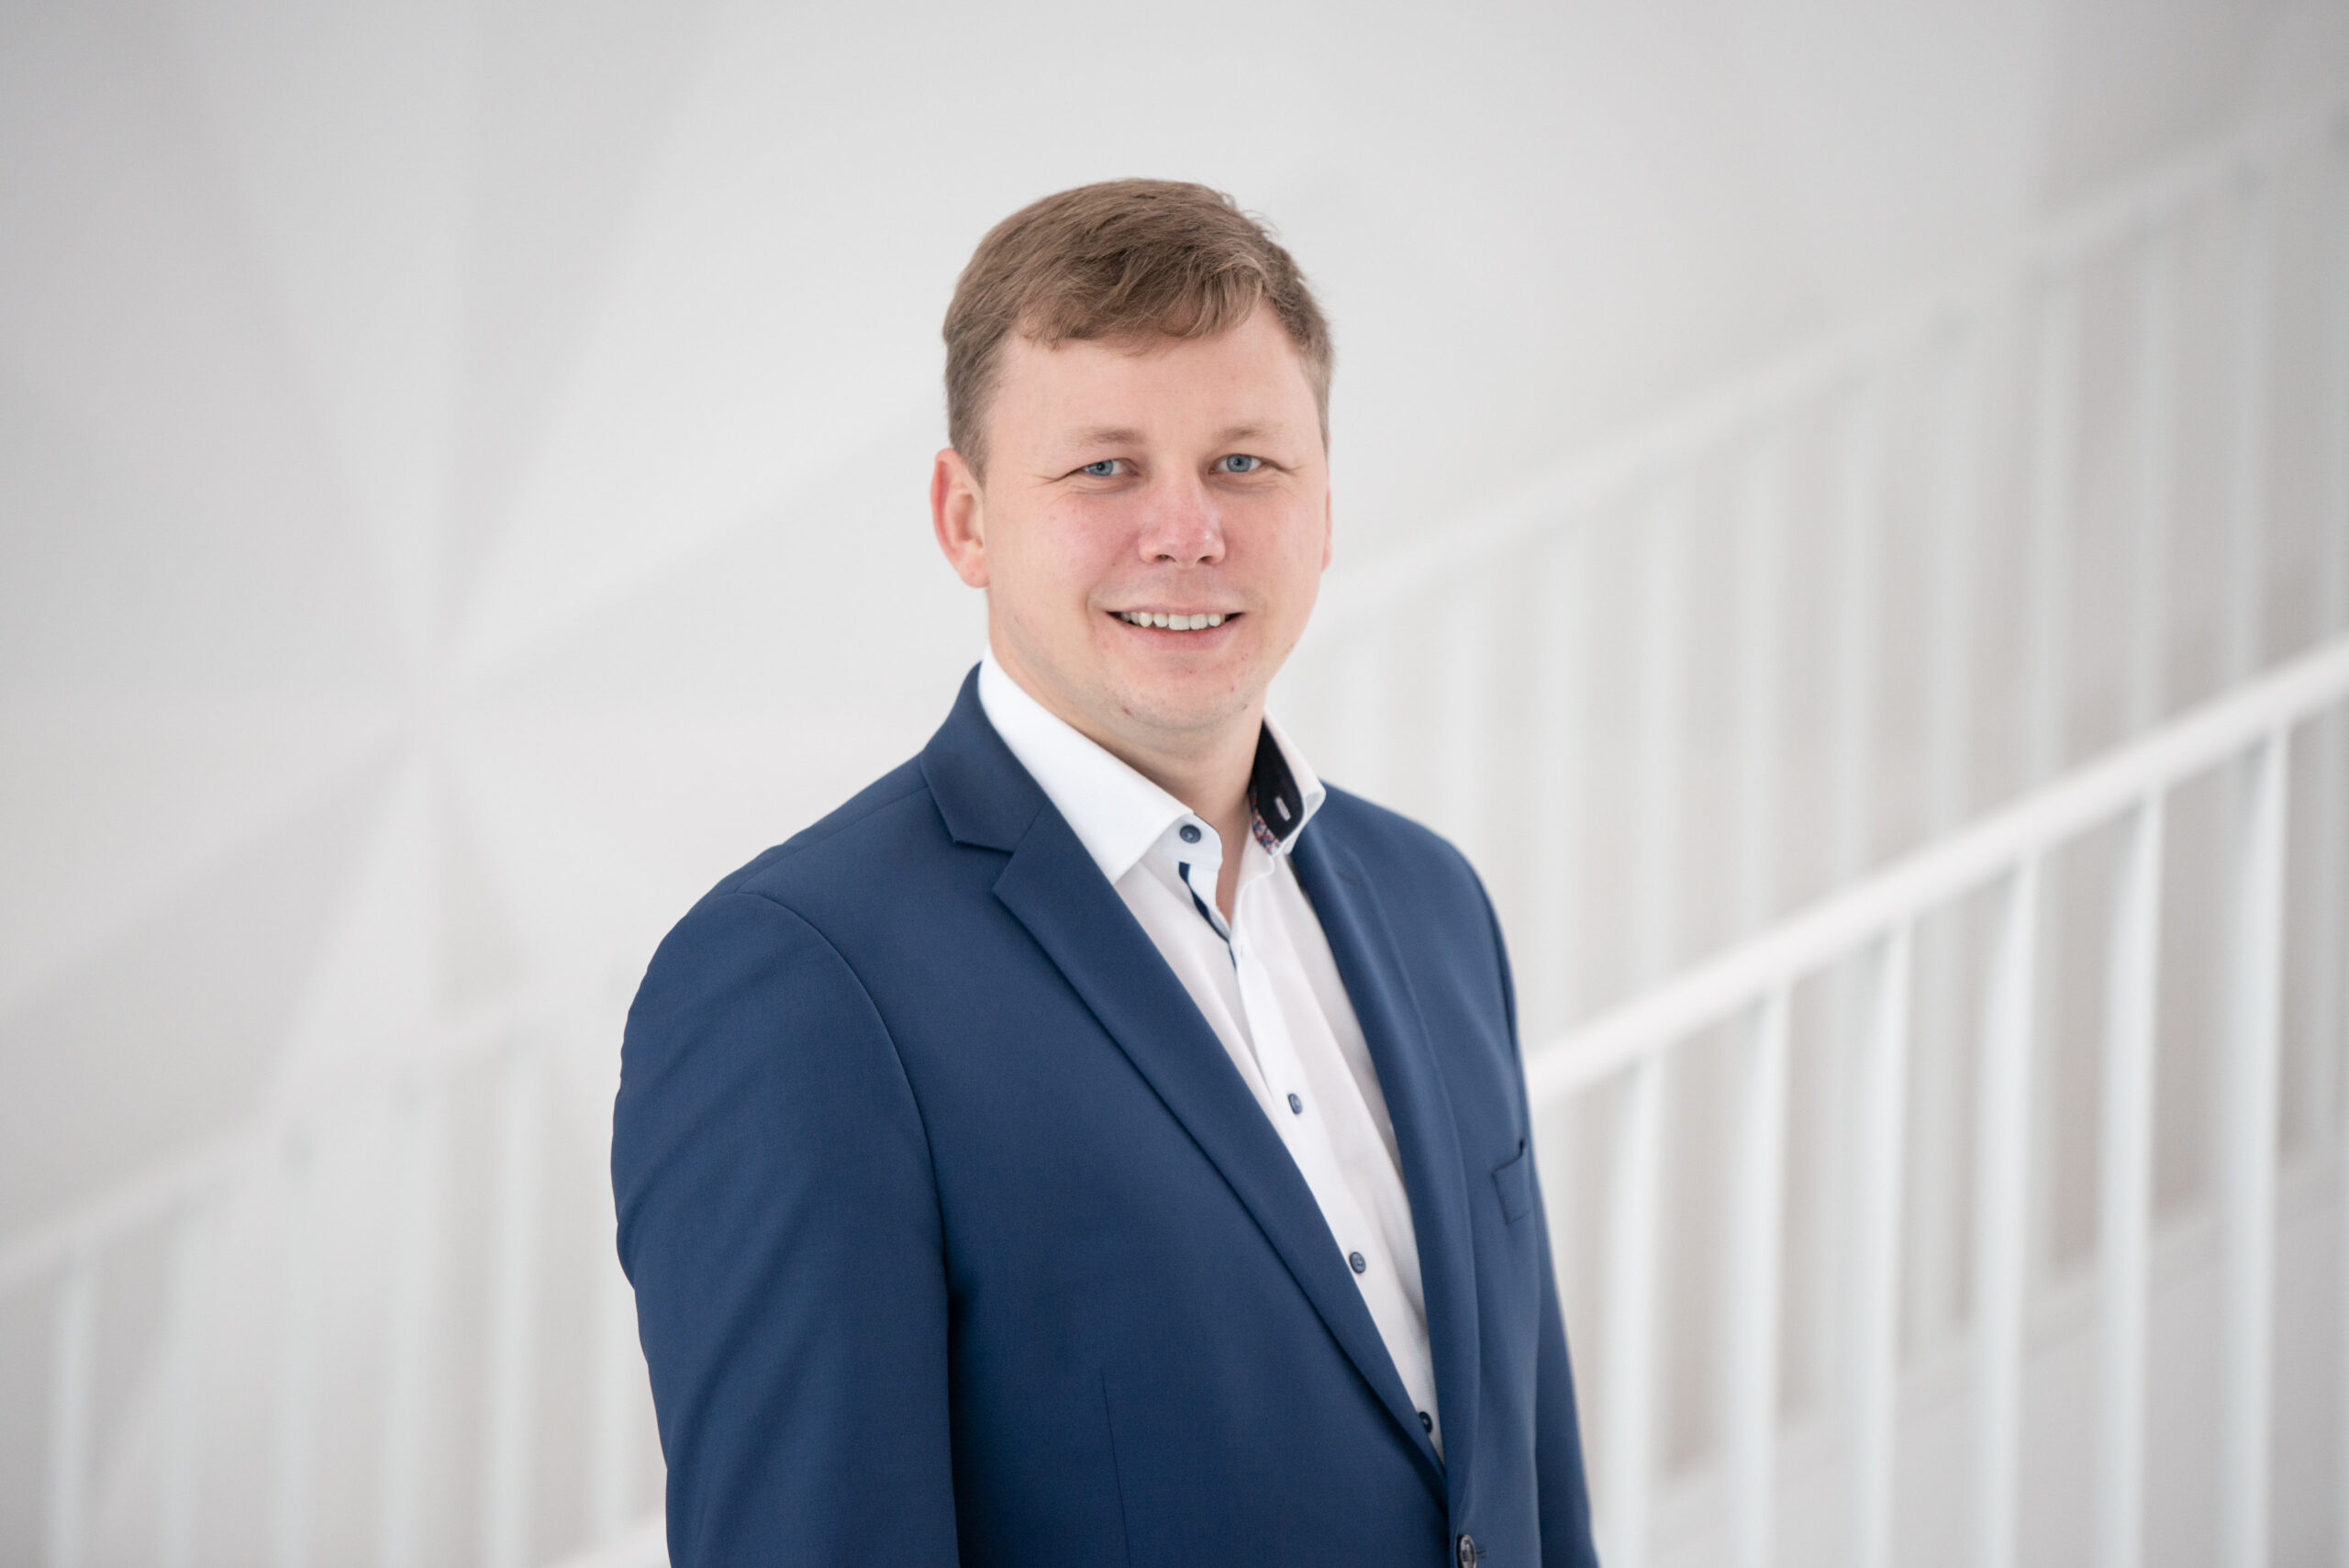
Romas Čereška, „Citadele“ banko Baltijos šalių lėšų valdymo ir prekybos finansavimo tarnybos vadovas
Reklama
„Labas! Pastebėjau, kad iš bendros sistemos ištrynei dokumentą, kurį šiandien turiu nusiųsti vadovui. Gal gali greitai patikrinti – galbūt tu gali atkurti ištrintą failą?“, – maždaug tokį laišką kartu su neva į įmonės sistemą vedančia nuoroda gavau į savo elektroninio pašto dėžutę. Siuntėjos vardas ir pavardė – realios mano kolegės. Žmogiška, kad išsigąstu iš tiesų kažką pridirbęs, tačiau prieš spausdamas nuorodą, pamatau mažytę klaidą elektroninio pašto adrese.
Šį kartą tai tebuvo IT kolegų vykdomos pratybos, tačiau paspaudus tikrų sukčių siųstą nuorodą, pasekmės gali būti skaudžios. Kibernetiniai nusikaltėliai supranta, jog apgavę įmonės darbuotojus gali padaryti didesnę finansinę žalą, nei taikydamiesi į pavienius gyventojus, ir pastaruoju metu vis labiau nukreipia savo dėmesį būtent į verslus.
Nors įmonės daug investuoja į patikimas kibernetinio saugumo sistemas, lengviausiai pažeidžiama bet kurios saugumo grandinės dalis išlieka žmogiškosios klaidos. Sukčiams įvykdyti nusikaltimą dažniausiai pavyksta ne dėl įmonės kompiuterinių sistemų trūkumų, o dėl emociškai paveikto žmogaus sprendimų.
Puikiai suprasdami žmogaus psichologiją, sukčiai savo laiškuose ar skambučiuose įprastai ragina veikti skubiai – kaip ir mano minėtame pavyzdyje – sukelia kaltės jausmą. Siekdami manipuliuoti darbuotojais, apsimeta aukšto rango vadovais ir taip tikisi apeiti standartines saugos procedūras.
Pavyzdžiui, nusikaltėlis gali išsiųsti elektroninį laišką, kuris atrodo kaip siųstas įmonės direktoriaus, turi net įmonės logotipą, ir paprašyti atlikti skubų mokėjimą. Darbuotojas, manydamas, kad el. laiškas yra tikras, apdoroja mokėjimą ir tik vėliau sužino, kad pinigai buvo išsiųsti į apgaulingą sąskaitą.
Sumaniai sukurtas elektroninis laiškas gali lengvai priversti nieko neįtariantį darbuotoją spustelėti kenkėjišką nuorodą ir taip atsisiųsti kenkėjišką programinę įrangą. To pasekmės gali būti įvairios – sukčiai gali gauti prieigą prie įmonės sistemų, darbuotojų ir klientų duomenų, kuriuos gali grasinti paviešinti, jei negaus išpirkos. Tokie nusikaltimai įmonėms gali kainuoti ne tik pinigus, bet ir reputaciją.
Esminis būdas sumažinti tokių nusikaltimų riziką – nuolat tikrinti darbuotojų budrumą: diegti įvairias kibernetinio saugumo programas, mokančias kolegas atpažinti galimas grėsmes, pavyzdžiui, sukčių siunčiamus el. laiškus ar kitas socialinės inžinerijos formas, ir į jas reaguoti. Tokie pratimai padės geriau suprasti žinių spragas ir leis organizuoti tikslingesnius seminarus.
Be simuliacijų, darbuotojai turėtų būti informuojami apie naujausias sukčiavimo schemas, kibernetinių nusikaltėlių taikomas taktikas ir saugumo protokolų laikymosi svarbą net ir iš pažiūros įprastose situacijose. Darbuotojai turi būti apmokyti patikrinti prašymus atlikti mokėjimą arba pasidalinti neskelbtina informacija antriniu kanalu, pavyzdžiui, paskambinus užklausą pateikusiam asmeniui, kad įsitikintų, jog prašymas tikras.
Darbuotojų mokymas atpažinti sukčiavimo schemas ir į jas reaguoti yra ne tik gera praktika – tai būtina. Be to, sukčiai ir jų apgaulės schemos tobulėja itin sparčiai, tad net ir geriausią kritinį mąstymą turintys darbuotojai gali tapti sukčių aukomis be tinkamo mokymo. Įmonės, teikiančios pirmenybę darbuotojų mokymui, sukuria budrumo kultūrą, kai darbuotojai dažniau suabejoja įtartina veikla ir praneša apie galimas grėsmes.
Šis požiūris yra veiksmingiausias būdas sumažinti riziką nukentėti nuo sukčių, todėl kitą kartą, gavę prašymą atlikti dar vieną mokymams skirtą testą – atsidūskite, bet jo neignoruokite.
Reklama